A obrigatoriedade de relatórios da Lei de Ciber-Resiliência da UE entrou em vigor em 11 de setembro: o que os proprietários de empresas de capital aberto tradicionais precisam fazer agora?
September 14, 2026
*Notícias do setor | 14 de setembro de 2026*
A data que importa para você não é 11 de dezembro de 2027. É 11 de setembro de 2026, três dias atrás. Naquela sexta-feira, as obrigações de notificação previstas na Lei de Ciber-Resiliência da UE entraram em vigor, e se aplicam aos equipamentos já instalados em seus racks, não aos equipamentos que você poderá comprar no próximo ano. Se um controlador, IHM ou inversor de frequência em sua fábrica tiver uma conexão de dados e alguém explorar ativamente uma vulnerabilidade nele, a empresa que o fabricou terá agora 24 horas para emitir um alerta antecipado e 72 horas para enviar uma notificação completa a uma plataforma da UE. Ninguém lhe enviou uma carta sobre isso. Seu estoque de peças de reposição e seu plano de investimentos foram ambos elaborados com base na data de dezembro de 2027, porque essa era a data que todos citavam, e essa data ainda é válida para a marcação CE. Só que não é a data que rege a notificação. Essas duas datas agora estão separadas por três meses e aproximadamente quinze meses, e é nesse intervalo que uma fábrica pode ser pega de surpresa.
Aqui está a versão operacional. O relatório foi iniciado. Sua base instalada está incluída. Seu caminho de patch para a maior parte dessa base instalada provavelmente não existe. Essas três frases juntas contam toda a história, e o restante deste texto trata do que um gerente de manutenção ou de fábrica pode realmente fazer com elas.
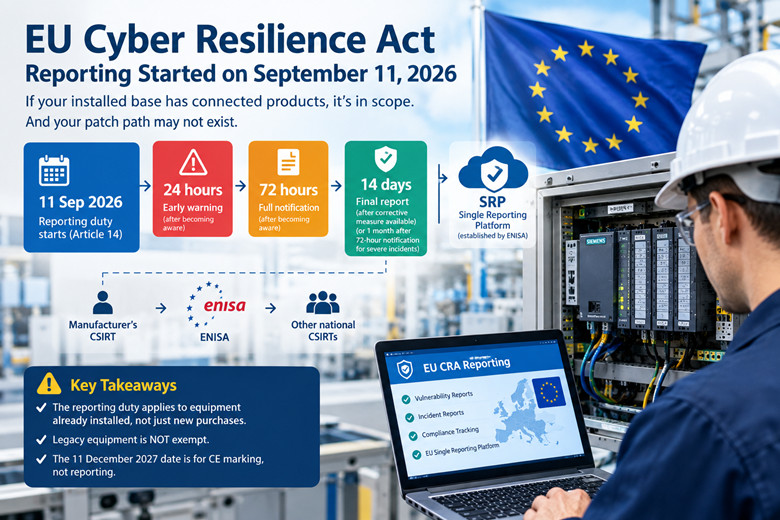
A Lei de Ciber-Resiliência é o Regulamento (UE) 2024/2847. Entrou em vigor em 10 de dezembro de 2024. O artigo 71.º, n.º 2, define quando as etapas de implementação entram em vigor, e isso ocorre de forma gradual, e não simultaneamente. O Capítulo IV, relativo aos organismos notificados, aplica-se desde 11 de junho de 2026. O artigo 14.º, relativo à obrigação de comunicação, aplica-se desde 11 de setembro de 2026. O regime principal de conformidade, ou seja, os requisitos essenciais do Anexo I, a documentação técnica e a marcação CE, aplica-se desde 11 de dezembro de 2027.
Na última sexta-feira, entrou em vigor a obrigação dos fabricantes de reportar incidentes. A partir de 11 de setembro de 2026, os fabricantes devem reportar vulnerabilidades exploradas ativamente e incidentes graves que afetem a segurança de produtos com elementos digitais. Essa é a obrigação de reporte prevista no Artigo 14. Em outras palavras: se um produto conectado vendido pelo fabricante estiver sendo explorado em ataques reais, o fabricante deve informar as autoridades, e deve fazê-lo rapidamente.
Rápido significa mensurável. Assim que o fabricante toma conhecimento, ele emite um alerta antecipado em até 24 horas, uma notificação completa em até 72 horas e um relatório final no máximo 14 dias após a disponibilização de uma medida corretiva para uma vulnerabilidade ativamente explorada, ou em até um mês após a notificação de 72 horas para um incidente grave. O reporte é feito uma única vez, através da Plataforma Única de Reporte de Incidentes Críticos (CRA Single Reporting Platform - SRP), estabelecida pela ENISA sob o Artigo 16 e operacional desde 11 de setembro de 2026. A notificação é enviada ao CSIRT da sede principal do fabricante e compartilhada com a ENISA e os demais CSIRTs nacionais. A ENISA publicou a lista de coordenadores de CSIRT abrangendo todos os 27 Estados-Membros em 4 de setembro de 2026, o que demonstra que a implementação estava sendo concluída dentro do prazo.
Há um detalhe que está circulando e que é frequentemente mal interpretado, e isso é importante porque diferencia um problema de relações públicas de um problema jurídico. O Regulamento Delegado (UE) 2026/881 da Comissão, adotado em 11 de dezembro de 2025, permite que uma equipe de resposta a incidentes de segurança cibernética (CSIRT) receptora atrase a divulgação subsequente do relatório por motivos de segurança cibernética. Leia-o com atenção. Ele restringe quem tem acesso ao relatório, mas não altera a data de envio. Nada nesse regulamento delegado suspende o prazo de envio do próprio fabricante. Se você estiver conversando com um fornecedor que sugere que o prazo pode estar suspenso, ele não está.
Existe ainda o Artigo 14(8), que acrescenta uma obrigação específica de informar os utilizadores afetados. Se o fabricante não o fizer a tempo, as Equipas de Resposta a Incidentes de Segurança Cibernética (CSIRTs) notificadas podem informar os utilizadores, sempre que o considerem proporcional e necessário. Esta é a parte que deve ter em conta durante uma conversa sobre a garantia, porque é a resposta da própria regulamentação à questão de quem, eventualmente, informa a fábrica. Se o fabricante se mantiver em silêncio durante muito tempo, o regulador pode contornar a situação.
A suposição que ouço com mais frequência, e já a ouvi quase exatamente com essas mesmas palavras de pessoas que deveriam saber mais, é que tudo o que foi vendido antes de dezembro de 2027 está isento e, portanto, irrelevante para esta regulamentação. Isso é parcialmente verdade, e a outra metade, que é falsa, é a metade cara.
O artigo 69(2) isenta de alterações os produtos colocados no mercado antes de 11 de dezembro de 2027, a menos que sofram modificações substanciais após essa data. Portanto, uma máquina intocada, funcionando normalmente com o firmware original e sem alterações significativas, está fora dos requisitos essenciais da marcação CE e do Anexo I. Ótimo. Para uma linha de produção não modificada, você não será envolvido em um projeto de conformidade, e ninguém lhe pedirá para redocumentar um painel fabricado em 2011.
O artigo 69(3) prevalece especificamente sobre isso em matéria de comunicação de informações. A obrigação prevista no artigo 14 aplica-se a todos os produtos abrangidos com elementos digitais colocados no mercado antes de 11 de dezembro de 2027, sem limite de idade e sem exceção para equipamentos antigos. Reflita por um momento sobre a expressão "sem limite de idade". Não diz cinco anos, não diz dez anos e não diz "ainda suportado". Diz todos os produtos abrangidos colocados no mercado antes dessa data.
Agora, combine isso com a regra de escopo. Produtos com elementos digitais cujo uso pretendido ou razoavelmente previsível inclua uma conexão de dados lógica ou física, direta ou indireta, a um dispositivo ou rede estão dentro do escopo. Sua fábrica utiliza equipamentos Siemens, Rockwell, Mitsubishi e uma longa lista de outras marcas, principalmente controladores, IHMs, inversores e blocos de E/S. Os equipamentos que se conectam à rede Ethernet ou a qualquer barramento de campo que alcance a rede da fábrica, ou aos quais qualquer pessoa possa plausivelmente conectar um laptop, se enquadram nessa categoria. Existem exclusões explícitas, e elas são restritas e específicas: dispositivos médicos, homologação de veículos, produtos para aviação civil, equipamentos marítimos, produtos desenvolvidos exclusivamente para segurança nacional ou defesa e peças de reposição idênticas. Um controlador de linha de embalagem não está nessa lista.
Então, aqui está o que isso significa para uma fábrica que utiliza controladores e IHMs instalados entre 2005 e 2020. Você não é a parte obrigada. O fabricante é. Mas o equipamento que você possui está sujeito à obrigação, e está sujeito a ela sem limite de idade. Um PC thin client instalado em 2008 é tão suscetível a ter uma vulnerabilidade explorada relatada quanto uma unidade enviada no mês passado, no que diz respeito à obrigação de relatar. O item em sua fábrica não mudou. O que mudou é que a empresa que o fabricou agora tem um prazo legal para o que acontece com ele.
Há uma consequência prática implícita nisso, e é essa que eu gostaria que minha própria equipe entendesse. Em um regime de relatórios com disponibilidade 24 horas por dia, a disposição e a capacidade do fabricante de saber o que está acontecendo com equipamentos antigos se tornam um ativo de conformidade. Os fornecedores que não conseguem visualizar um equipamento com dez anos de uso não estão isentos de responsabilidade. Eles precisam relatar o que sabem. Mas o fluxo de informações passa pelos canais de suporte e segurança deles, e se sua fábrica não estiver nesse fluxo, você será o último a saber.
O prazo para o envio de relatórios é de outra pessoa. A questão da atualização é sua, e é pior.
Pense na sequência. Uma vulnerabilidade em um controlador sem suporte é explorada ativamente. O fabricante toma conhecimento e inicia uma contagem regressiva de 24 horas e, em seguida, de 72 horas. De acordo com o Artigo 14, ele deve informar o que sabe. O que ele não precisa fazer é corrigir o problema. A Comissão foi explícita ao afirmar que um fabricante pode genuinamente não conseguir investigar uma vulnerabilidade em um produto legado, porque os ambientes de compilação não podem ser recriados, as dependências não estão disponíveis ou as pessoas que conheciam o código já não estão mais na empresa. Nesse caso, o fabricante ainda deve notificar, mas não é obrigado pelo regulamento a cumprir as outras obrigações, como o tratamento da vulnerabilidade. O dever é relatar o que se sabe, não reabrir uma versão de compilação de uma década atrás.
Leia isso como um gerente de operações e a frase terá força. Um controlador sem suporte não receberá uma atualização. É bem possível que seja reportado. Portanto, agora existe um caminho definido pelo qual o mundo descobre que sua linha de produção é vulnerável, o fabricante envia a documentação dentro do prazo e nada muda fisicamente em sua fábrica. O relatório é um evento de divulgação, não uma solução.
Isso reformula o período de suporte, transformando-o de um item desejável em um requisito de segurança e alterando a alocação do risco. De acordo com o Artigo 13(8), o fabricante deve definir um período de suporte para o tratamento de vulnerabilidades, de pelo menos cinco anos ou o período de uso esperado, se este for menor, a partir da data de lançamento do produto no mercado, e deve divulgar a data de término do período de suporte no momento da compra, pelo menos em formato de mês e ano. De acordo com o Artigo 13(9), cada atualização de segurança deve permanecer disponível por pelo menos 10 anos após a sua publicação, ou pelo restante do período de suporte, o que for mais longo, e as atualizações de segurança devem ser fornecidas gratuitamente, com uma exceção restrita para produtos empresariais personalizados.
Um período mínimo de suporte de cinco anos é um limite estabelecido por regulamentação, e é curto. Cinco anos a partir de um pedido de compra em 2026 significa que o prazo termina em 2031. Cinco anos a partir de um pedido de 2019 significa que o prazo termina em 2024, que já passou. Tenho painéis nesta fábrica mais antigos do que algumas das pessoas que os operam atualmente. Portanto, a data de término do suporte, em mês e ano, é o mais próximo que temos de uma etiqueta de validade em um ativo de controle, e deve constar no registro de ativos ao lado do número do modelo, não em um material de marketing do fornecedor.
O argumento da migração decorre disso sem qualquer análise de engenharia. Se a data de término do suporte for a última data em que se pode esperar uma correção de vulnerabilidade, e o regime de relatórios retroceder até antes de 2027 sem limite de idade, então uma data de fim de suporte é uma data de segurança. Uma data de segurança desatualizada é um problema de aquisição. Não é um problema de TI, porque a TI não compra o controlador, não mantém peças de reposição em estoque e não é proprietária da linha de produção quando a janela de migração se fecha. O problema fica na mesa do gerente de manutenção e, eventualmente, na mesa do comitê de investimentos.
Nada disso exige que você se torne um responsável pela conformidade. Requer quatro tarefas que um gerente pode atribuir a pessoas específicas, e uma delas pode começar esta semana.
Crie uma lista de ativos com os equipamentos de controle conectados, incluindo a data de término do período de suporte ao lado de cada item. O termo "conectado" tem um significado importante aqui. Inclua tudo o que estiver na rede da planta, tudo o que estiver em um barramento de campo que faça a ponte com ela, tudo o que um integrador ou um laptop de fornecedor possa acessar. Se você já possui um CMMS ou um registro de ativos com os números de identificação, utilize-o em vez de criar uma planilha paralela, pois uma segunda lista se tornará obsoleta.
Solicite aos fornecedores e distribuidores a data de término do suporte declarada por escrito. Para qualquer compra feita a partir de agora, considere essa data como uma especificação, juntamente com a quantidade de entradas e saídas (IoT) e o preço. Ninguém negocia um controlador sem saber quantas entradas digitais ele possui. A partir deste trimestre, a data de término do suporte deve ser mencionada na mesma conversa, em meses ou anos, por escrito e, se possível, incluída no orçamento. Uma resposta verbal não constitui uma declaração de suporte.
Inclua o canal de avisos de segurança de cada fornecedor de automação na descrição de cargo de alguém. Não uma caixa de entrada compartilhada que ninguém lê, nem um e-mail pessoal que é enviado quando a pessoa sai. Uma função específica, com um backup e um ambiente de teste em que ambas as pessoas possam fazer login. Os avisos dos fornecedores são a forma de descobrir que uma vulnerabilidade deixou de ser teórica e se tornou ativamente explorada, e esse é o ponto crucial para tudo o que será abordado neste artigo.
Classifique os equipamentos entre aqueles que ainda podem ser atualizados e aqueles que não podem. Essa divisão não é um exercício de conformidade. É a sua fila de migração. Tudo o que estiver dentro do período de suporte entra na lista de manutenção. Tudo o que estiver fora desse período entra na lista de migração, ordenada pelo custo da linha quando ela parar de funcionar. Essa é toda a triagem. Você não precisa de um modelo de risco para traçar essa linha; você precisa das datas de suporte da segunda etapa e de uma visão geral da criticidade, que você já tem em mente.
Incorpore 11 de dezembro de 2027 ao seu plano de investimentos, em vez de tratá-lo como uma questão exclusiva de TI. Essa é a data em que o regime de conformidade total entra em vigor, e também o prazo que lhe foi informado nos últimos dois anos. É exatamente por isso que essa data não é a única forma de planejar. Se a sua fila de migrações só for financiada quando a data de 2027 começar a se tornar um problema, você estará executando as migrações sob pressão de tempo, sem margem para negociação de prazos ou preços. Financiar a fila com um ano de antecedência é mais barato do que financiá-la no último trimestre de 2027, e o argumento da segurança agora é a razão para fazê-lo, e não apenas um slogan.
Há mais um aspecto importante na mente de um gerente, e diz respeito aos relacionamentos, não aos processos. O caminho para obter suporte geralmente passa pelo distribuidor ou revendedor que lhe vendeu o módulo, ou pelo integrador que o especificou. Essas pessoas têm o relacionamento com o fabricante que você não tem, e podem obter uma resposta por escrito, enquanto sua consulta genérica não leva a lugar nenhum. Por isso, é importante manter um número reduzido de peças e bons relacionamentos de suporte em boas condições, em vez de buscar o preço mais baixo em todas as transações. Quando você precisa de uma data de término de suporte por escrito, uma resposta sobre a documentação ou uma alocação para a última compra, descobre rapidamente quem realmente quer o seu negócio.
Data | O que se aplica
11 de junho de 2026 | Aplica-se o Capítulo IV do regulamento, relativo aos organismos notificados.
11 de setembro de 2026 | Aplicam-se as obrigações de comunicação previstas no Artigo 14. Os fabricantes devem comunicar as vulnerabilidades ativamente exploradas e os incidentes graves que afetem a segurança dos produtos com elementos digitais.
Assim que o fabricante toma conhecimento | O prazo para notificação começa a correr: alerta antecipado em 24 horas, notificação completa em 72 horas e relatório final no máximo 14 dias após a disponibilização de uma medida corretiva para uma vulnerabilidade ativamente explorada, ou em até um mês após a notificação de 72 horas para um incidente grave.
11 de dezembro de 2027 | Aplica-se o regime completo de conformidade do fabricante, incluindo os requisitos essenciais do Anexo I, a documentação técnica e a marcação CE.
Duas observações sobre essa tabela. Primeiro, a linha de relatório no meio não se refere a um evento isolado. É uma obrigação permanente que se aciona sempre que um fabricante toma conhecimento de uma vulnerabilidade ativamente explorada ou de um incidente grave, razão pela qual o relógio, e não a data, é o que deve ser levado em consideração. Segundo, as duas linhas datadas não se referem ao mesmo projeto. A linha de setembro de 2026 diz respeito à divulgação e já está em andamento. A linha de dezembro de 2027 diz respeito à conformidade e é o que seu plano de investimento precisa absorver.
O artigo 64º estabelece os valores. Para o descumprimento dos requisitos essenciais do Anexo I ou das obrigações previstas nos artigos 13º e 14º, as multas administrativas podem chegar a 15 milhões de euros ou, para uma empresa, a 2,5% do volume de negócios anual mundial total do exercício financeiro anterior, consoante o que for mais elevado. Outras obrigações acarretam multas de até 10 milhões de euros ou 2%. O fornecimento de informações incorretas, incompletas ou enganosas aos organismos notificados ou às autoridades de fiscalização do mercado acarreta multas de até 5 milhões de euros ou 1%. Os Estados-Membros definem as regras relativas às sanções, pelo que a forma de aplicação prática varia consoante o país.
Essa é a exposição do fabricante. Não é a sua, e eu não inventaria um número para o custo para uma fábrica, porque não existe. O que isso explica é o comportamento. Um fornecedor que enfrenta uma multa potencial de 15 milhões de euros, ou 2,5% do faturamento do grupo, tem um forte motivo para construir um processo de vulnerabilidade eficaz: canais de comunicação, triagem, capacidade de se pronunciar em 24 horas. Também tem um forte motivo para ser cuidadoso com o que registra. Espere que as solicitações de documentação sobre vida útil, disponibilidade de atualizações e status de problemas conhecidos se tornem mais rigorosas nos próximos dezoito meses, e espere que uma resposta verbal vaga seja substituída por uma resposta escrita padronizada. No geral, esse é um bom resultado para o comprador, porque um fabricante que precisa mensurar algo tende a gerenciá-lo. O trabalho do comprador é fazer a pergunta de uma forma que produza uma resposta desatualizada, em vez de um folheto informativo.
Eu não daria muita importância a outros números relacionados às penalidades. Ninguém está sendo multado hoje, e não tenho conhecimento de nenhuma onda de fiscalização antes do início do regime de conformidade em 2027. O motivo para se preocupar agora é que a data de setembro já está em vigor e o incentivo que ela cria afeta a quantidade de informações que você obtém sobre sua própria planta.
Peças de reposição idênticas estão excluídas do âmbito de aplicação do regulamento. Essa exclusão é real, específica e relevante para o que um fornecedor de peças vende. Se você comprar um módulo de reposição idêntico para instalar em um gabinete que já possui esse módulo, a peça de reposição em si não é considerada um produto com elementos digitais nos termos deste regulamento.
Não use isso como uma resposta de conformidade, porque o controlador no qual essas peças são instaladas não está excluído. A exclusão se aplica à peça de reposição; não exclui o dispositivo no qual a peça está instalada. Uma fábrica não pode eliminar sua exposição comprando mais um módulo idêntico para o estoque. Quando esse controlador se torna alvo de um relatório porque uma vulnerabilidade nele está sendo explorada ativamente, a exclusão da peça de reposição não lhe serve para nada.
A verdadeira resposta é uma de duas coisas. Ou um período de suporte suficientemente longo para que você nunca se depare com um problema grave, ou um plano de migração com uma data definida. Não existe uma terceira opção que envolva uma ordem de compra e um estoque parado.
Dito isso, o lado das peças de reposição e o lado da migração não estão em conflito, e um gerente não deve tratá-los como tal. Manter os sistemas críticos em funcionamento enquanto a migração está programada é o trabalho principal, e uma linha de produção fora de suporte geralmente precisa de peças de reposição em estoque justamente porque não pode ser corrigida. Pense nisso do ponto de vista operacional. Se um controlador está em fim de suporte, não há previsão de atualização de firmware, então uma falha desse controlador é um evento de hardware que precisa ser resolvido com hardware. A migração pode estar prevista para daqui a dezoito meses no plano de investimentos, e a linha de produção ainda precisa operar em todos os turnos nesse período. Isso significa que a questão da última compra, o nível de estoque e a rota de fornecimento para esse controlador se tornam mais importantes, e não menos, no período entre a data de segurança expirar e a data da migração chegar. Uma peça de reposição no estoque não é uma solução para a vulnerabilidade. É como você sobrevive à exposição tempo suficiente para migrar para uma solução alternativa, o que é algo diferente e legítimo.
Há ainda outro motivo para manter o fluxo de peças ativo, e não tem nada a ver com regulamentação. Um programa de migração leva anos para ser executado em uma fábrica de qualquer porte. Nesse período, as linhas de produção existentes param de funcionar da maneira que sempre param: no pior momento possível, no turno com menos funcionários. A fábrica que possui um fluxo de peças documentado e um estoque adequado consegue concluir sua migração sem que esses dois problemas se sobreponham.
1. Comece a lista de ativos conectados. Obtenha os números de identificação, fabricante, modelo e um ano aproximado de instalação para cada controlador, IHM, inversor e bloco de E/S que esteja conectado à rede da planta. Atribua um responsável e defina uma data para a primeira verificação. A coluna de data de término do suporte pode ficar em branco por enquanto.
2. Envie uma solicitação por escrito sobre o período de suporte aos cinco principais fornecedores ou distribuidores, considerando a base instalada. Solicite a data de término do período de suporte para cada família de produtos, em mês e ano, por escrito. Anote a data da sua solicitação e agende um lembrete no calendário.
3. Nomeie a pessoa responsável pelos avisos de segurança do fornecedor e o(a) responsável reserva. Confirme se ambos têm acesso aos canais das suas principais marcas de automação. Caso contrário, providencie as assinaturas esta semana.
4. A partir de agora, trate a data de término do suporte como uma especificação para novas compras, juntamente com a quantidade de entradas/saídas e o preço. Adicione-a ao modelo de consulta padrão para que deixe de ser uma pergunta opcional.
5. Execute a primeira triagem: marque tudo dentro do período de suporte como "manter", tudo fora como "migrar" e classifique a lista de migração pelo custo de parada na linha. Agora você tem uma fila de migração com uma justificativa de segurança.
6. Inclua 11 de dezembro de 2027 no plano de investimentos como uma rubrica datada com um número orçamentário associado, e não como uma nota. O regime de conformidade começa nesse dia e é o prazo final que financia sua fila de imigração.
7. Anote a data de setembro de 2026 em qualquer registro de risco ou análise de planta que você executar. Os relatórios são em tempo real, abrangem dados antigos sem limite de idade e é por isso que as datas de término do suporte agora são interpretadas como datas de segurança.
Nada disso é burocracia desnecessária. Trata-se do mesmo conjunto de informações que um gerente de manutenção já desejaria de qualquer forma: qual é o equipamento, por quanto tempo ele terá suporte, quanto custa mantê-lo funcionando e quando será substituído. A regulamentação apenas adicionou datas às colunas.
Se você precisa de uma visão geral rápida sobre o que ainda está em condições de uso e o que deve ser migrado, as páginas de controladores e inversores em tztechio.com/plc e tztechio.com/industrial-automation são um bom ponto de partida para verificar a disponibilidade de peças em relação à sua lista de ativos. As páginas das marcas Siemens e Allen-Bradley abrangem a maior parte dos componentes de um painel elétrico legado europeu. Comece pela lista de ativos. O restante decorre dela.
--------------------------------------------------------------------------------------------
🏢 Sobre a TZ Tech
A TZ Tech é uma fornecedora líder de componentes para automação industrial, elétrica, instrumentação e telecomunicações. Somos especializados em obter peças de estoque de distribuidores, prontas para envio, o que nos permite oferecer preços altamente competitivos e prazos de entrega curtos. Graças ao nosso extenso estoque, podemos até mesmo encontrar peças raras e descontinuadas, difíceis de achar em outros lugares.
🛡️ Nosso Compromisso com a Qualidade
Entendemos que a qualidade é sua prioridade máxima. Cada componente passa por um rigoroso processo de triagem e inspeção para que você possa comprar com total confiança. Para peças antigas ou descontinuadas, acreditamos na total transparência e sempre forneceremos um relatório honesto e preciso sobre a condição do produto. Além disso, todas as peças novas vêm com garantia completa de 1 ano.
Precisa de um projeto ou de uma peça? Envie-nos sua solicitação hoje mesmo! Nossa equipe se dedica a fornecer uma resposta rápida em até 6 horas (exceto fins de semana)..
Continue lendo, mantenha-se informado, inscreva-se e convidamos você a nos dizer o que pensa.


Além disso, com a sua permissão, queremos colocar cookies para tornar a sua visita e a interação com o slOC mais pessoal. Para isso utilizamos cookies analíticos e publicitários. Com esses cookies, nós e terceiros podemos rastrear e coletar seu comportamento na Internet dentro e fora do super-instrument.com. Com isso nós e terceiros adaptamos super-instrument.com e anúncios ao seu interesse. Ao clicar em Aceitar você concorda com isso. Se você recusar, usaremos apenas os cookies necessários e, infelizmente, você não receberá nenhum conteúdo personalizado. Por favor, visite nossa Política de Cookies para obter mais informações ou para alterar seu consentimento no futuro.
Accept and continue Decline cookies